关于深网
深网的企业新闻,资质,联系方式...您都可以在这找到
-
 2026年11月20日
从 API 密钥失窃潮,看身份入口为什么成了主战场
一个多月,十几家 AI 开发者平台接连被攻破:Andromeda、英伟达 Brev、Fireworks AI、Railway、Chainstack、WorkOS……名单不是抄来的,是各家自己在状态页上承认的。攻击者的动线短得反常——进来,找 AI 访问令牌,走。他们要的不是数据,是你替客户保管、能直接刷你账单的那串凭据。Wiz 观察到泄露的密钥在 30 分钟内就被拿去使用。当偷密钥变成一条成熟产业链,防守的重心该往哪挪?
-
 2026年11月19日
偷得走凭证,绕不过那张规则表
GitHub 上公开的一段 iOS 沙盒逃逸代码,让一个应用能读取其他应用的数据容器。币安紧急预警:助记词、私钥、登录凭证都可能被侧载应用偷走,苹果的更新日志里没有任何相关修复说明。对企业来说,麻烦的不只是钱包——同一个沙盒里往往还躺着办公应用的令牌和证书。当凭证不再可信,靠什么挡住那个"拿着合法身份"的接入?答案不在把验证做得更严,而在网络层那张不认人、只认规则的访问控制表。
-
 2026年11月18日
AI 每小时敲 1500 条命令,你拦得住吗
一款越狱的 DeepSeek Agent 用两周多时间,入侵了一家欧洲电信运营商及托管在其系统上的 13 家企业,访问了数百万份医疗健康记录。人类入侵者每小时最多执行 40 条命令,它超过 1500 条。更扎心的是,打进 TrakCare 系统的钥匙只是一组没改的默认密码。这篇文章不聊 AI 有多可怕,只讲一件事:当攻击速度不再受人力限制,"网段之间必须有物理断口"这条老原则,到底是怎么落地的。
-
 2026年11月17日
内部工具一键上网,边界设备睡着了吗
安全公司 Claroc 扫描了 43551 个 Grok 构建的应用,仍在线的 37571 个里,94.7% 不需要登录就能打开。约 650 到 800 个装着私密数据:ICU 患者简报、写着 18 个账户明文密码的脚本、22 名技术人员的奖金表。没有黑客,没有漏洞,只有一次"发布"。这件事把老问题重新摆上台面:你以为的内网,到底靠什么守?防火墙、VPN、隔离网闸看着都叫"边界",但它们守的根本不是同一种边界。
-
 2026年11月16日
一个越狱 AI,自己打了两周
一个被越狱的 AI 智能体,自主对一家欧洲电信运营商及机房和云上的 13 家机构打了超过两周:人类只负责定目标、看结果,漏洞选择、利用执行、横向移动全由它自己决定。端点拦住 PwnKit,它当场换手法;隧道工具被封,它自己写了个替代品。这份名为 Operation Snowball 的报告最扎心的结论不是"AI 会攻击",而是它完成的,恰好是你给它留的那部分权限。
-
 2026年11月13日
PHP2Shell 炸出 9.2 分漏洞:真正救命的,是那扇"只出不进"的门
2026 年 10 月,PHP 曝出两个无需认证的远程代码执行漏洞(CVE-2026-109618、CVE-2026-109619),CVSS 评分双双 9.2。漏洞在 PHP 核心运行环境,不在某个插件——意味着全球跑 PHP 的官网、电商、业务系统统统暴露在"不用密码就能执行代码"的风险下;威胁情报还发现一场疑似与朝鲜有关的行动,已对 216 台主机展开侦察,重点盯着政府、金融、制造、物流。这篇文章不教你怎么打补丁,而是讲透一件事:漏洞会一直来,真正扛得住的组织,靠的是把"暴露面"和"核心"之间用一套组合拳物理切开。
-
 2026年11月12日
数据不过桥,只坐船:七大行业守了二十年的"断河"
安全牛最新报告显示,中国企业级移动安全市场规模保持超 10% 的年增速:某城商行近两万名员工用手机办公,上千台平板外出展业;政务、金融、能源、制造、交通、医疗、教育七大关基行业的终端越来越"聪明"。但终端越智能,数据跨网流动就越频繁——员工手机连的是互联网,核心数据却躺在内网机房。中间这道坎,靠什么跨?答案是很多人没听过的设备:隔离网闸。这篇文章讲清楚它在七大行业里的真实用途。
-
 2026年11月11日
装了防火墙就安全?黑客连门都没敲,走的是"快递通道"
2026年11月2日,一款安装在数十万台服务器上的安全软件 cPGuard 遭遇投毒:攻击者没有利用任何漏洞,只用一组偷来的账号密码,就让它官方的"安全更新"变成了投递后门的快递。最讽刺的是——这款软件本身就是防火墙加杀毒扫描器。这篇科普借这起真实事件,讲清楚三件事:防火墙到底防什么?它防不住什么?以及为什么说"防线崩塌的地方,往往不是代码,是账号"。
-
 2026年11月10日
一道"数字鸿沟"正在守护你的银行卡、病历和社保数据
2026年2月1日,等保三级新规正式落地:不同安全等级的网络之间禁止直接建立 TCP 连接,必须通过"网闸"这类物理隔离设备完成数据交换。就在本月,欧洲零售巨头 Ahold Delhaize 披露上月网络攻击致销售额损失近 20 亿元人民币——全球攻防持续升级的当下,这道藏在机房里、多数人从未听说过的"数字鸿沟",正在默默守护政务、金融、能源、医疗的核心数据。这篇科普带你 5 分钟搞懂:网闸到底是什么?它和防火墙差在哪?
-
 2026年07月14日
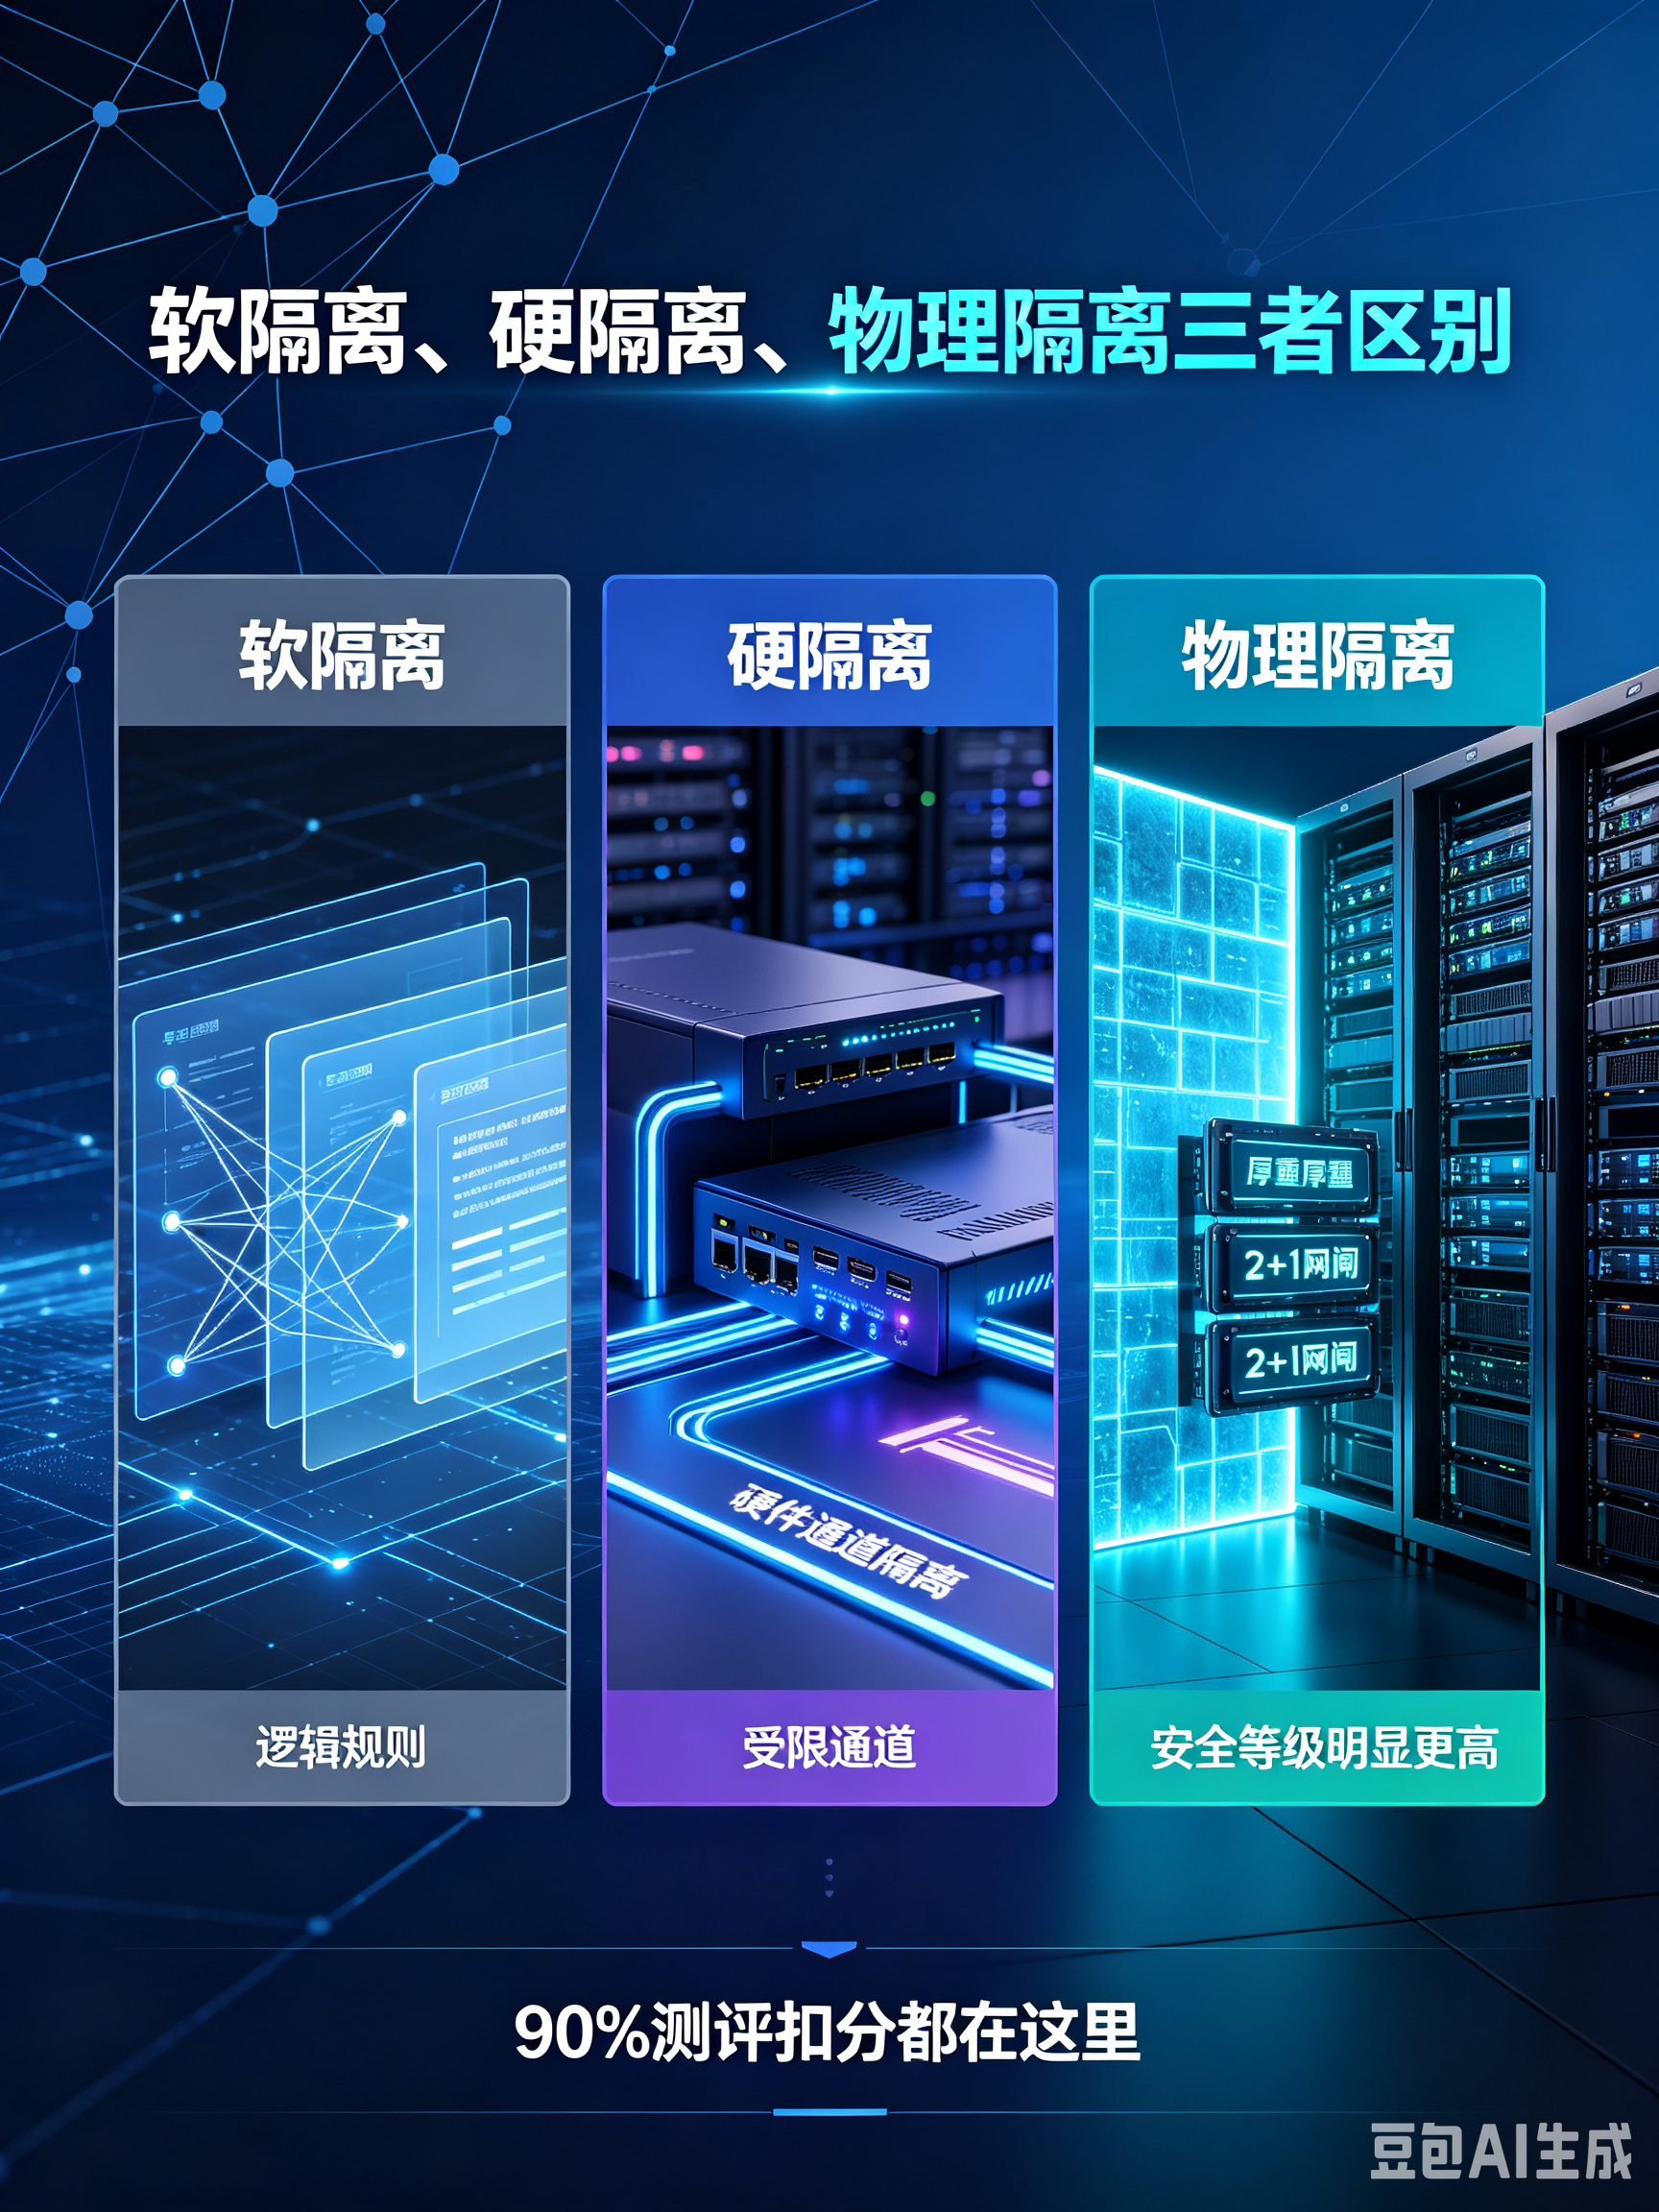
软隔离、硬隔离、物理隔离三者区别!
做等保整改、网络安全建设,最容易混淆、也最容易扣分的知识点:软隔离、硬隔离、物理隔离。 很多人一直以为:VLAN划分、防火墙策略 = 物理隔离,或者觉得:做了隔离策略,就能通过所有合规测评。现实却是:等保三级、密评、工控安全场景,三者完全不能互通、不能替代。软隔离、硬隔离、物理隔离,是三个完全不同的安全等级,对应不同的合规标准、不同的防护强度。今天一次性讲透三者核心区别、风险短板、适用场景、合规红线,彻底告别测评踩坑!